Keamanan informasi dan layanan yang dikelola dengan standar
PT Berca Hardayaperkasa menerapkan Sistem Manajemen Keamanan Informasi berbasis ISO/IEC 27001:2022 dan Sistem Manajemen Layanan yang terstruktur, agar data dan layanan Anda ditangani secara aman, andal, dan sesuai regulasi.
Dua kebijakan, satu komitmen:
bisa dipertanggungjawabkan
Keamanan informasi dan manajemen layanan sama-sama kami tetapkan sebagai kebijakan resmi perusahaan, ditandatangani manajemen, dan ditinjau secara berkala.
Kebijakan Sistem Manajemen Keamanan Informasi
Berbasis ISO/IEC 27001:2022

Memenuhi harapan stakeholder
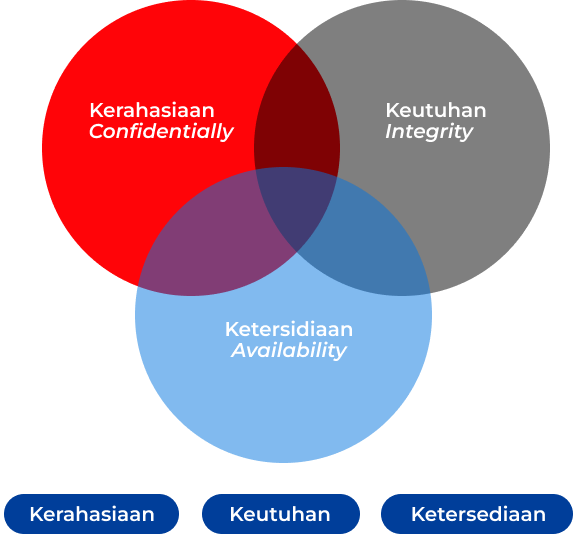
Mewujudkan kerahasiaan, keutuhan, dan ketersediaan informasi bagi pelanggan, mitra, dan pemangku kepentingan.

Taat pada regulasi
Mematuhi ketentuan dan peraturan keamanan informasi yang berlaku di Republik Indonesia dan di wilayah tempat pekerjaan dilakukan.

Terus berbenah
Menjalankan perbaikan berkesinambungan terhadap kinerja sistem manajemen keamanan informasi.
Kebijakan Sistem Manajemen Keamanan Informasi
Layanan yang terencana, terukur, dan dikelola risikonya

Ruang lingkup dan sasaran jelas
Ditentukan dan dikomunikasikan kepada seluruh pihak terkait.
Perencanaan yang disiplin
Rencana manajemen layanan disusun, diimplementasikan, dan dikelola untuk mencapai sasaran.
Patuh hukum dan kontrak
Persyaratan layanan, hukum, peraturan, dan kewajiban kontrak menjadi prioritas.
Sumber daya memadai
Resource yang dibutuhkan disediakan oleh manajemen.
Tinjauan manajemen berkala
Review dilakukan pada interval yang direncanakan.
Risiko dinilai dan dikelola
Risiko terhadap layanan diidentifikasi dan ditangani.